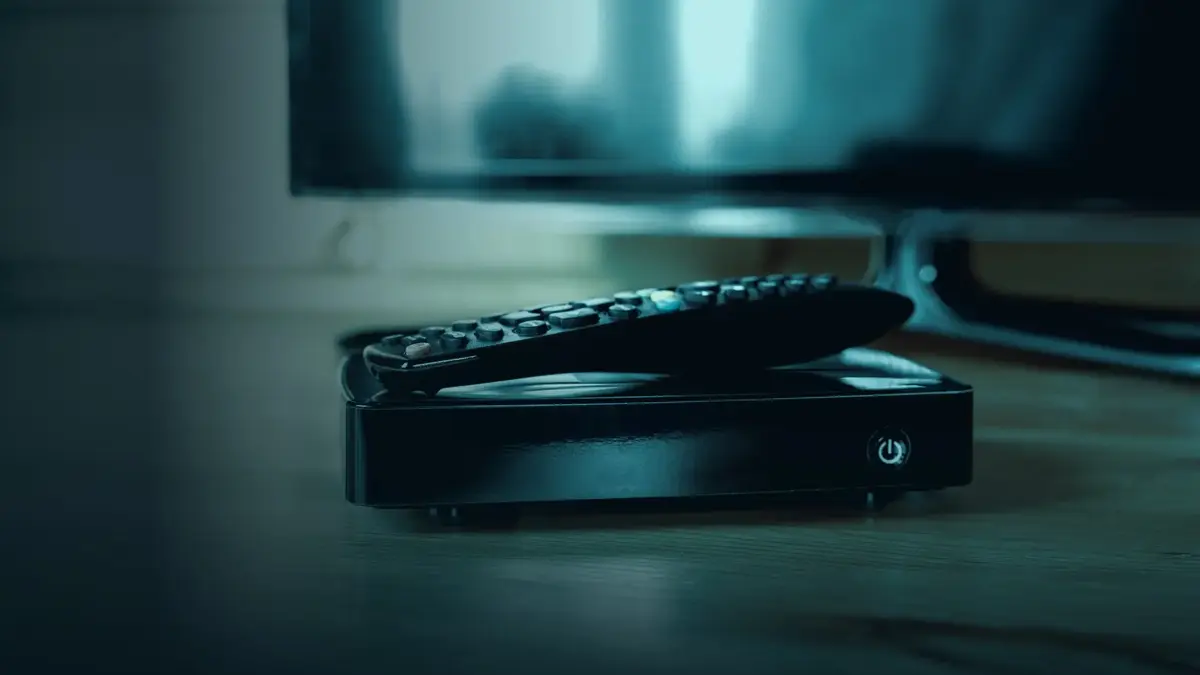
Akıllı televizyon dönüşümünde kullanılan Android TV kutuları, kullanıcıların farkında olmadığı bir güvenlik riskiyle karşı karşıya. Google’ın yayımladığı araştırmaya göre dünya genelinde 1,3 milyondan fazla Android TV kutusunda üretim aşamasında yüklenmiş zararlı bir yazılım tespit edildi.
Zararlı yazılımın bağlandığı XCPE adlı botnet, ele geçirilen cihazları kullanıcıların haberi olmadan siber suçluların yönetimine açıyordu. Google ve ortakları botnetin kontrol sunucularını ekim sonunda kapattı; ancak cihazlara yerleşen arka kapı kutu içerisinde kalmaya devam ediyor. Türkiye’de de 32 binden fazla cihazın etkilendiği tespit edildi.
Bu saldırının en dikkat çekici yönü, zararlı yazılımın kullanıcıdan bir bağlantıya tıklamasını veya şüpheli bir uygulama indirmesini beklemesi gerekmiyor. Yazılım doğrudan üretim aşamasında yüklendiği için kullanıcı televizyonunu ve uygulamalarını olağan şekilde kullanmaya devam ederken cihazının başkaları tarafından kontrol edildiğini öğrenemiyor.
Saldırganlar, ele geçirdikleri kutuları reklam dolandırıcılığı yapmak ve internet trafiğini başka kullanıcılar üzerinden yönlendirmek gibi amaçlarla değerlendirebiliyor. Böylece cihaz sahibinin internet bağlantısı başka kişilerin çevrim içi faaliyetleri için bir geçiş noktası hâline geliyor. Kullanıcı bu trafiğin içeriğini ya da kim tarafından yönetildiğini göremese de bağlantısının kötüye kullanılması nedeniyle güvenlik ve hukuki risklerle karşılaşabiliyor.
Operasyona katılan bir güvenlik şirketinin ölçümü de konunun boyutunu gösteriyor. 3 Haziran ile 1 Ekim arasında 170’ten fazla ülkede 1 milyon 470 binden fazla enfekte cihaz sayıldı. Türkiye, 32 bin 532 cihazla 11’inci sırada yer aldı. Ölçümlerin aralıklı yapılması nedeniyle şirket bu rakamları alt sınır olarak veriyor.
Kaynak: CNN Türk